Waarom we afscheid namen van Google reCAPTCHA
Devepoling beveiligt formulieren niet langer via Google of Cloudflare, maar met Cap: een open-source, zelf gehost alternatief op onze eigen Europese servers.
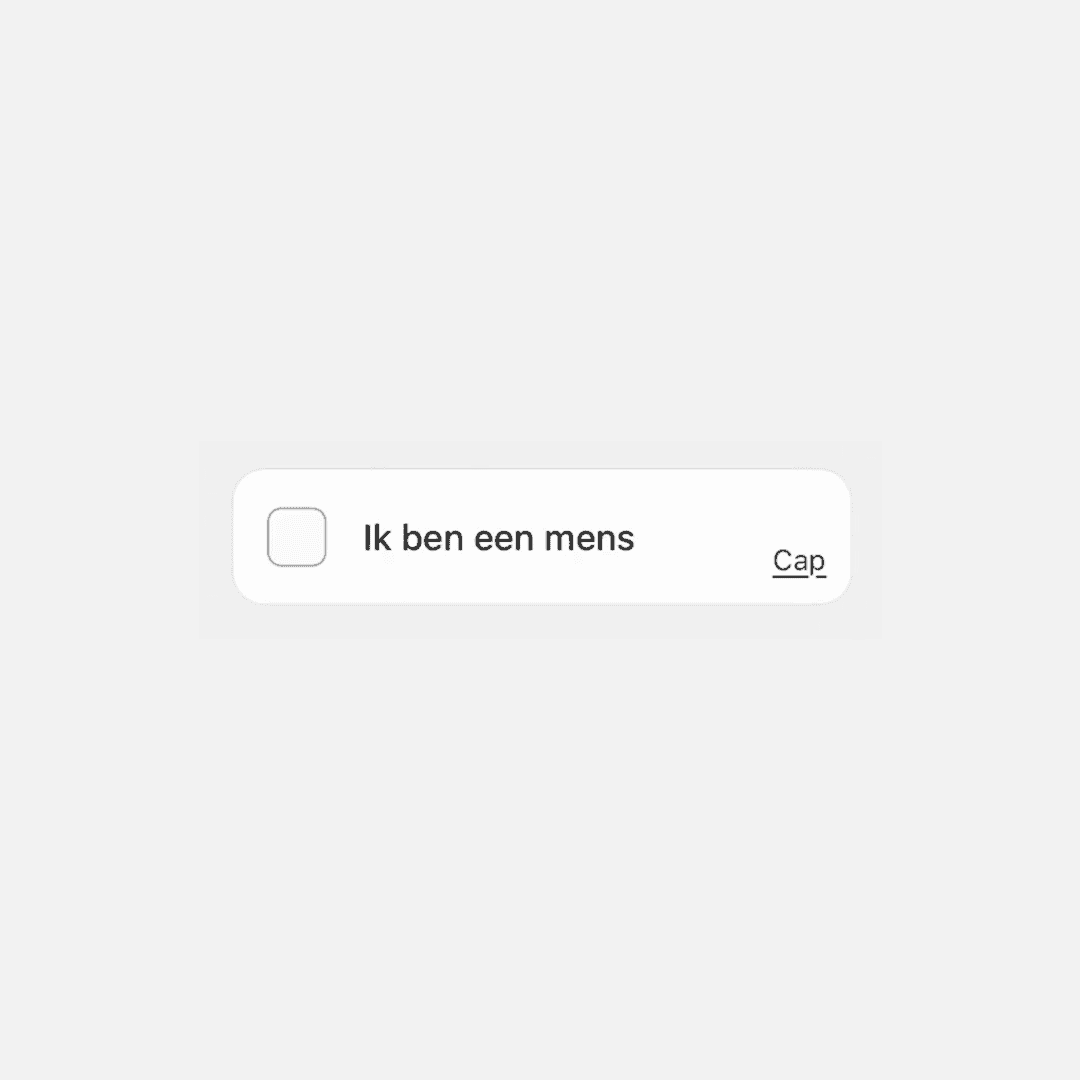
Bijna elk contactformulier op het web checkt tegenwoordig of jij een mens bent. Meestal via Google reCAPTCHA of Cloudflare Turnstile. Handig en gratis, maar het betekent ook dat elke bezoeker die een formulier invult, data deelt met een van de grootste techbedrijven ter wereld.
Bij Devepoling zijn we daarmee gestopt.
Waarom we overstapten
Formulierbeveiliging hoort onopvallend te zijn. Wat het niet hoort te doen, is meeliften op trackingnetwerken van Google of Cloudflare. Voor een bedrijf dat privacy en digitale soevereiniteit serieus neemt, voelde dat niet meer kloppend, zeker niet nu er goede, open-source alternatieven bestaan.
Daarom draait de spamcheck op alle websites die wij bouwen nu op Cap, open-source software die we zelf hosten op onze eigen servers in de EU.
reCAPTCHA is niet zomaar onschuldig
Dit is niet alleen een principiële keuze. reCAPTCHA verzamelt IP-adressen, browsergegevens en gedrag van bezoekers, en die data komt terecht op servers van Google buiten Europa. Sinds het Schrems II-arrest van het Europese Hof van Justitie is dat juridisch een grijs gebied.
De Oostenrijkse federale bestuursrechter oordeelde eind 2024 zelfs dat het gebruik van reCAPTCHA zonder expliciete toestemming van de bezoeker onrechtmatig is. Volgens de rechter weegt het voorkomen van bot-verkeer niet op tegen het privacybelang van de bezoeker, en is reCAPTCHA technisch ook niet noodzakelijk om een website te laten werken. Ook de Franse privacytoezichthouder concludeerde dat reCAPTCHA data gebruikt voor meer dan alleen beveiliging.
Voor ons was dat een extra reden om niet langer afhankelijk te zijn van een dienst waarvan onduidelijk is wat er precies met de gegevens van jouw bezoekers gebeurt.
Hoe het werkt (in gewone taal)
Waar reCAPTCHA en Turnstile gedrag en apparaatgegevens van bezoekers analyseren om te bepalen of je een mens bent, gebruikt Cap een ander principe: een klein rekenpuzzeltje dat de browser van de bezoeker binnen een fractie van een seconde oplost. Mensen merken er niets van, spam-bots haken af omdat het puzzeltje net duur genoeg is om op grote schaal te automatiseren.
Geen gedragsanalyse, geen cookies van externe partijen, geen data die naar servers buiten Europa gaat.
Bijkomend voordeel: het widget van Cap is met zo'n 12kb geminificeerd en gebrotli'd zo'n 250 keer kleiner dan hCaptcha, en draait volledig op onze eigen infrastructuur zonder externe API-calls of quota.
Wat dit oplevert
- Geen trackingdata meer richting Google of Cloudflare
- Data blijft binnen Europa, op infrastructuur die wij zelf beheren
- Lichter en sneller dan traditionele captcha's
- Nog steeds even effectief tegen spam-bots
- Geen cookiebanner-toestemming nodig voor het formulier zelf
Typerend voor hoe we bouwen
Deze overstap is klein in impact voor de eindgebruiker, maar typerend voor hoe wij naar softwarekeuzes kijken: niet automatisch de meest gangbare oplossing gebruiken, maar bewust kiezen voor privacy en controle, ook als dat betekent dat we iets zelf moeten hosten en onderhouden. Dezelfde afweging maakten we eerder al bij het zelf hosten van Bugsink en Oh Dear in plaats van externe monitoring-diensten.
Werk je aan een bestaand project en wil je weten welke Google- of Amerikaanse diensten daar nog in zitten? Dat brengen we in kaart tijdens een overstap naar EU-diensten of een code review.
Benieuwd hoe we dat aanpakken op jouw project? Neem contact op.
Klaar voor jouw digitale voorsprong?
Vrijblijvend, geen verplichtingen. We nemen snel contact met je op.